Lucas Barbosa
La integración de Blockbit con Wazuh o cualquier otro SIEM se basa en encaminamiento vía Syslog o Netflow.
No Blockbit:
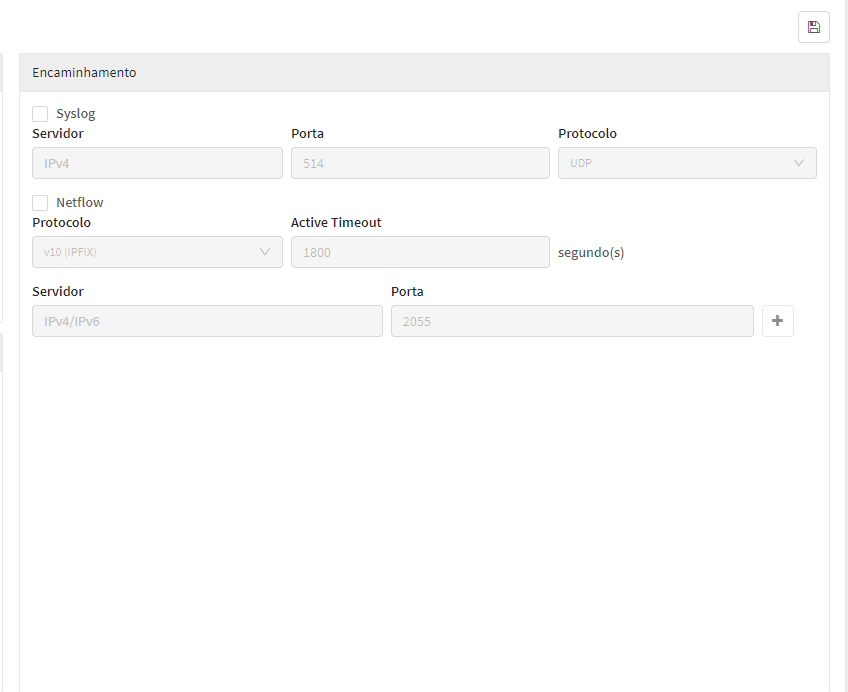
Configurar Syslog en Blockbit:
- Visita el panel de administración de Blockbit por la dirección: https://192.168.1.X:98.
- Vaya a la configuración de Log
Configurações > Sistema > Logging. - Añade un nuevo servidor Syslog y puerta (generalmente 514) con la dirección IP de su servidor Wazuh.
No Wazuh:
- En Wazuh, asegúrese de que se crea la entrada de logs, añada una entrada (localfile) en el archivo de configuración (ossec.conf) para monitorear el archivo o la puerta donde se recibirán los logs de Blockbit.
Creación de decoders y reglas personalizadas:
- Si el formato de los logs de Blockbit no es reconocido por los decodificadores estándar de Wazuh, será necesario crear un decoder personalizado que extraiga los campos relevantes (como IP de origen, tipo de evento, severidad etc.).
Con el decoder en manos, también crea reglas de alerta (en el archivo de reglas de Wazuh) para que los eventos de Blockbit generen alertas según la criticidad de los incidentes.