Hola,
Sigue un paso a paso detallado para la configuración de una VPN IPsec sitio-to-site entre un Blockbit NGFW y un pfSense:
Activar servicio:
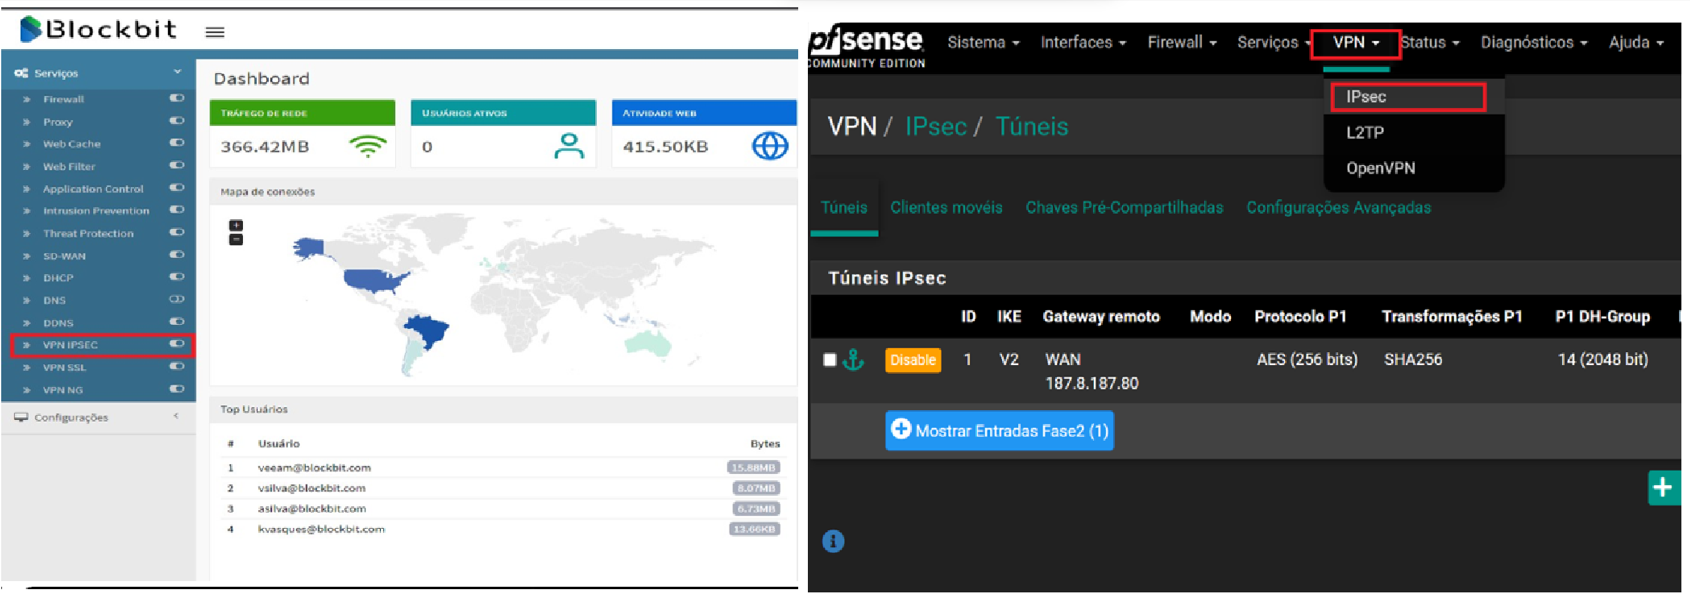
Haga la configuración en los peers
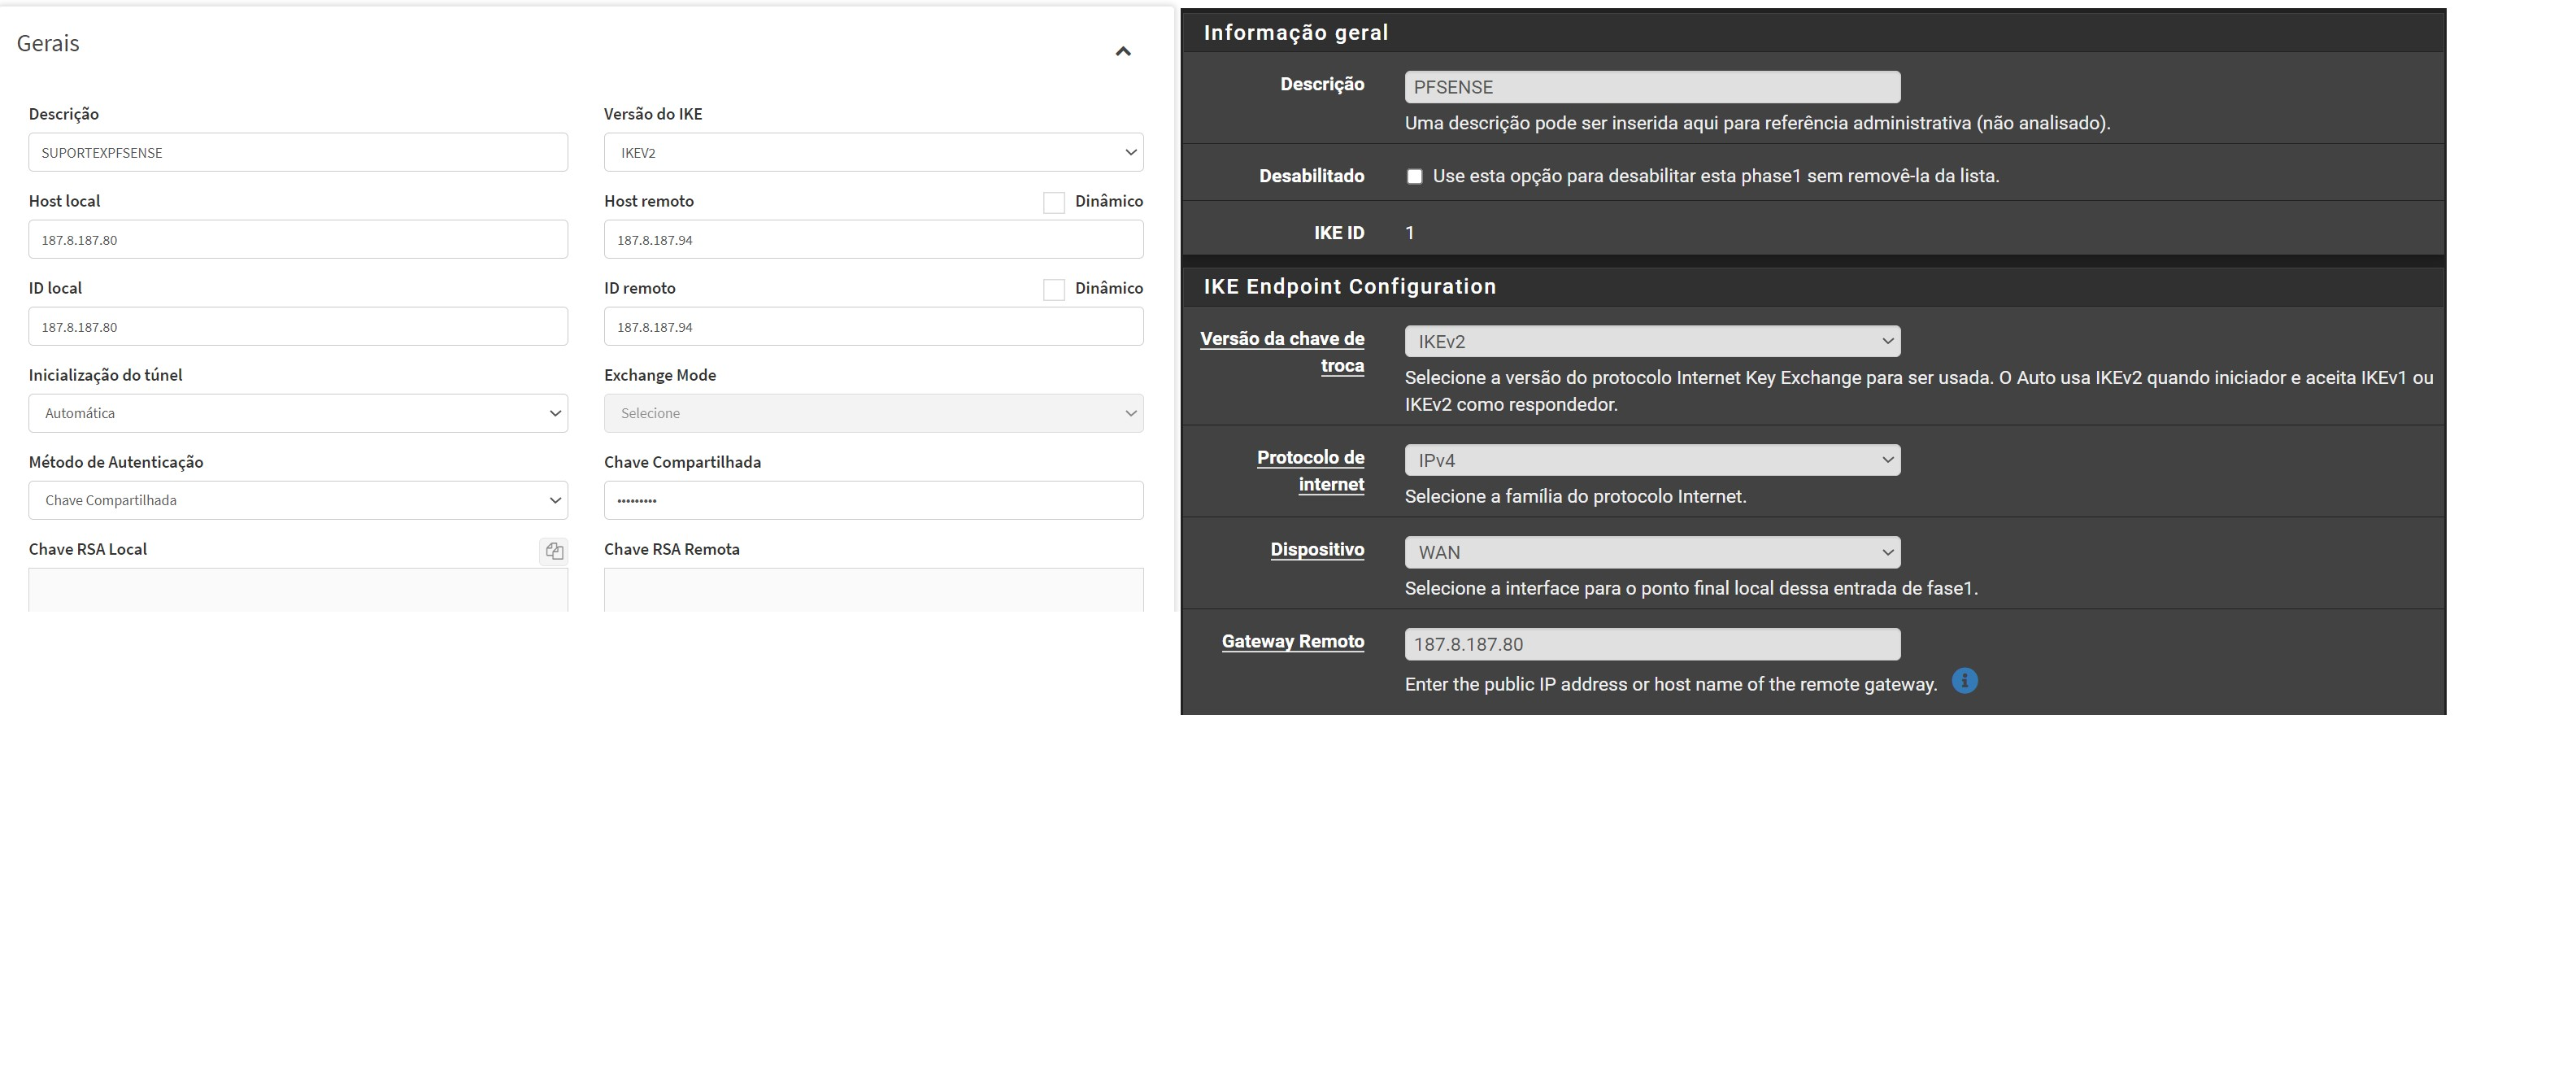
En la parte de “Gateway Remoto” insertamos la Dirección IP de la otra punta en el caso colocamos “187.8.187.80” que sería el NGFW del Lab en cuestión.
Defina su PSK
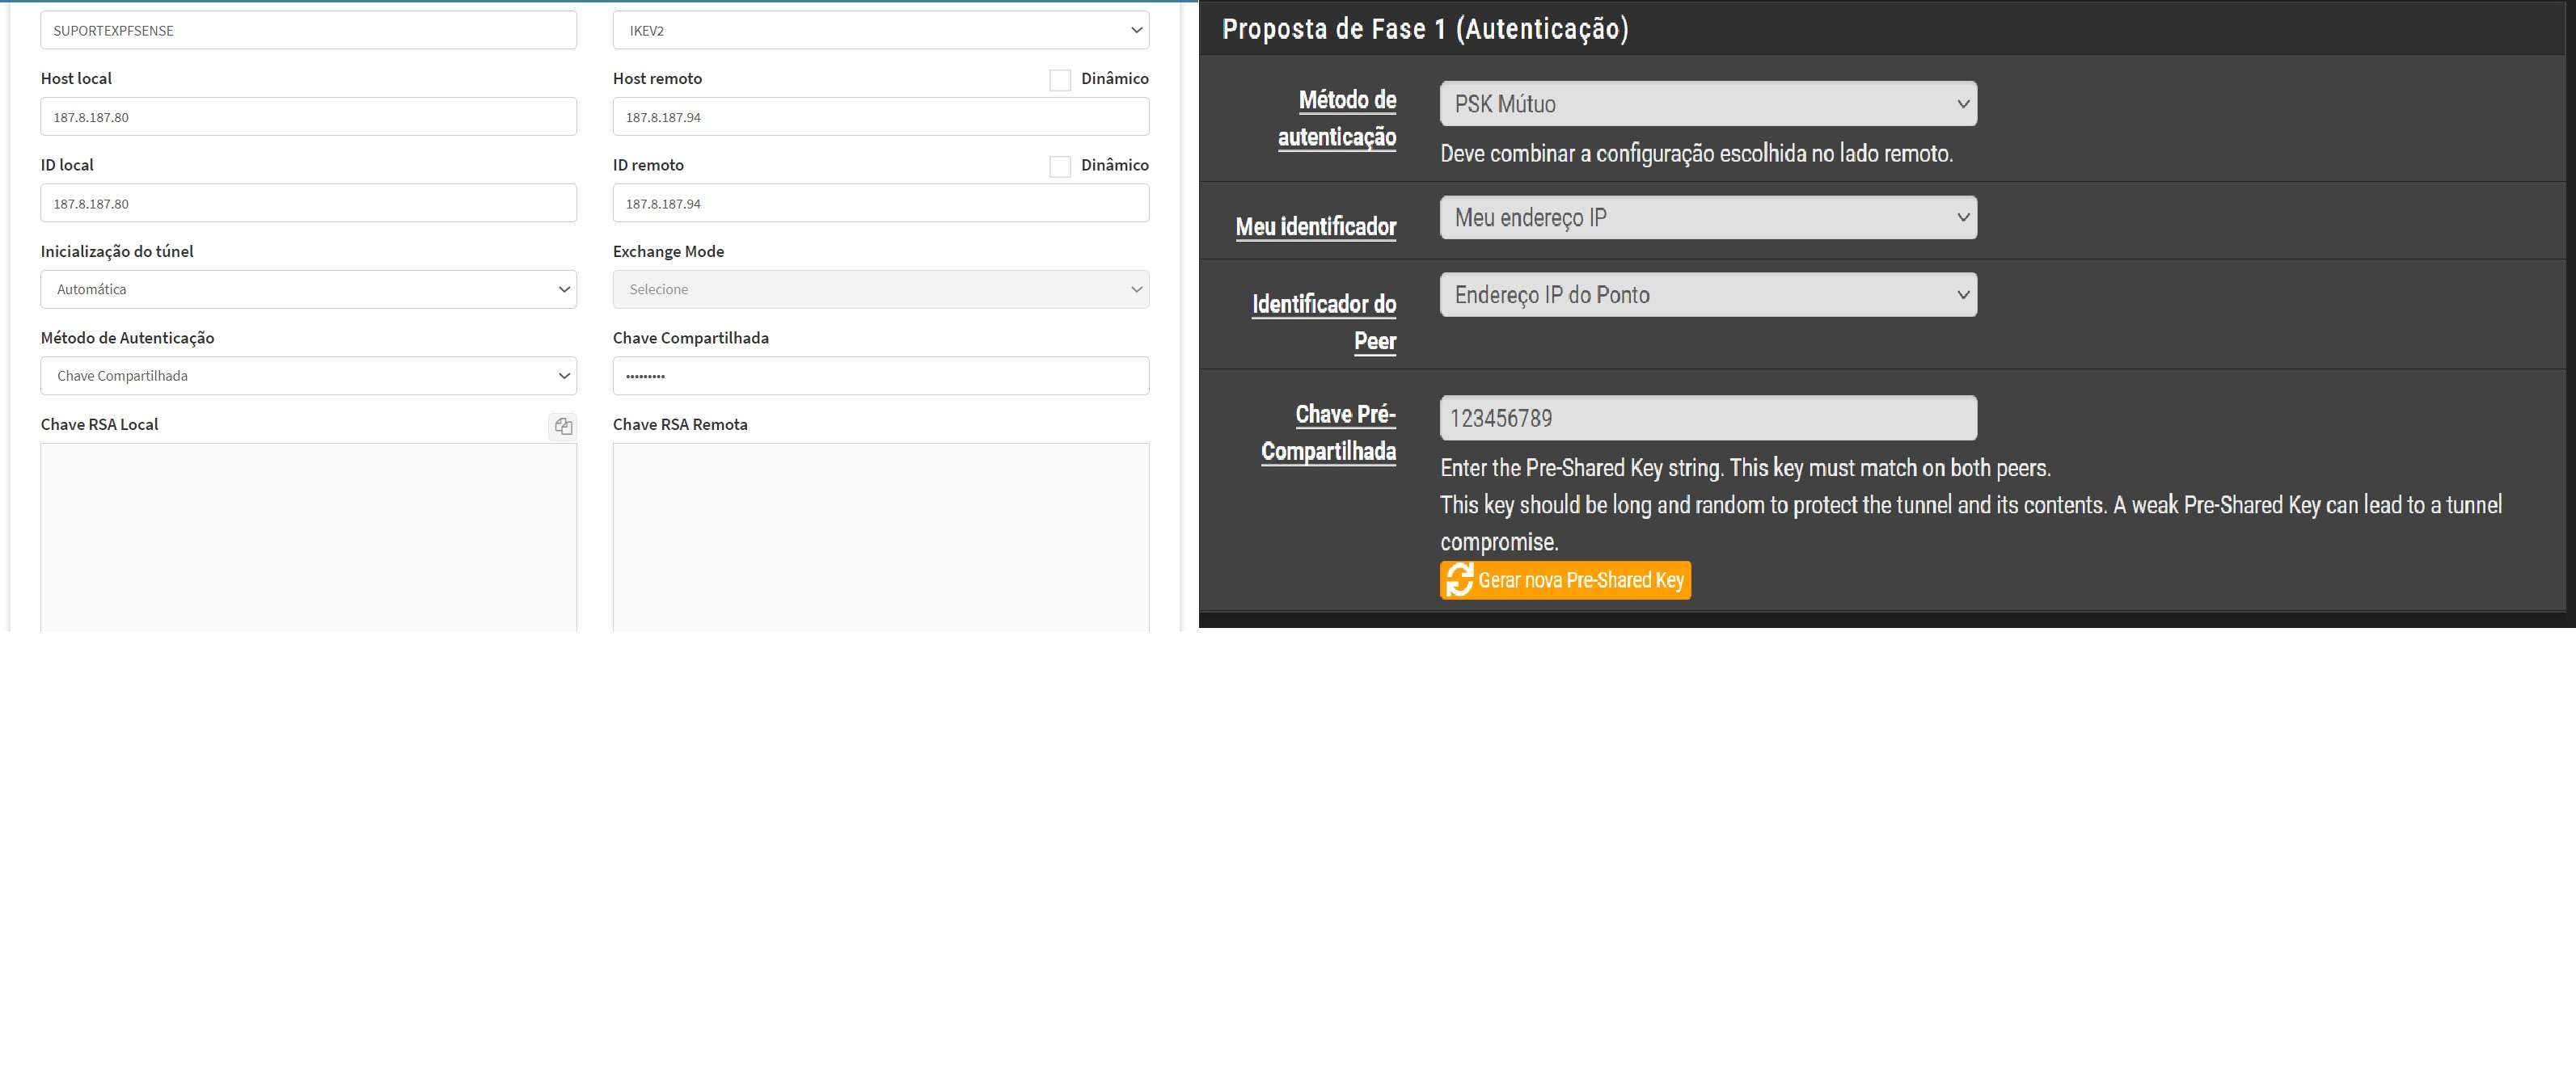
Configure la fase 1
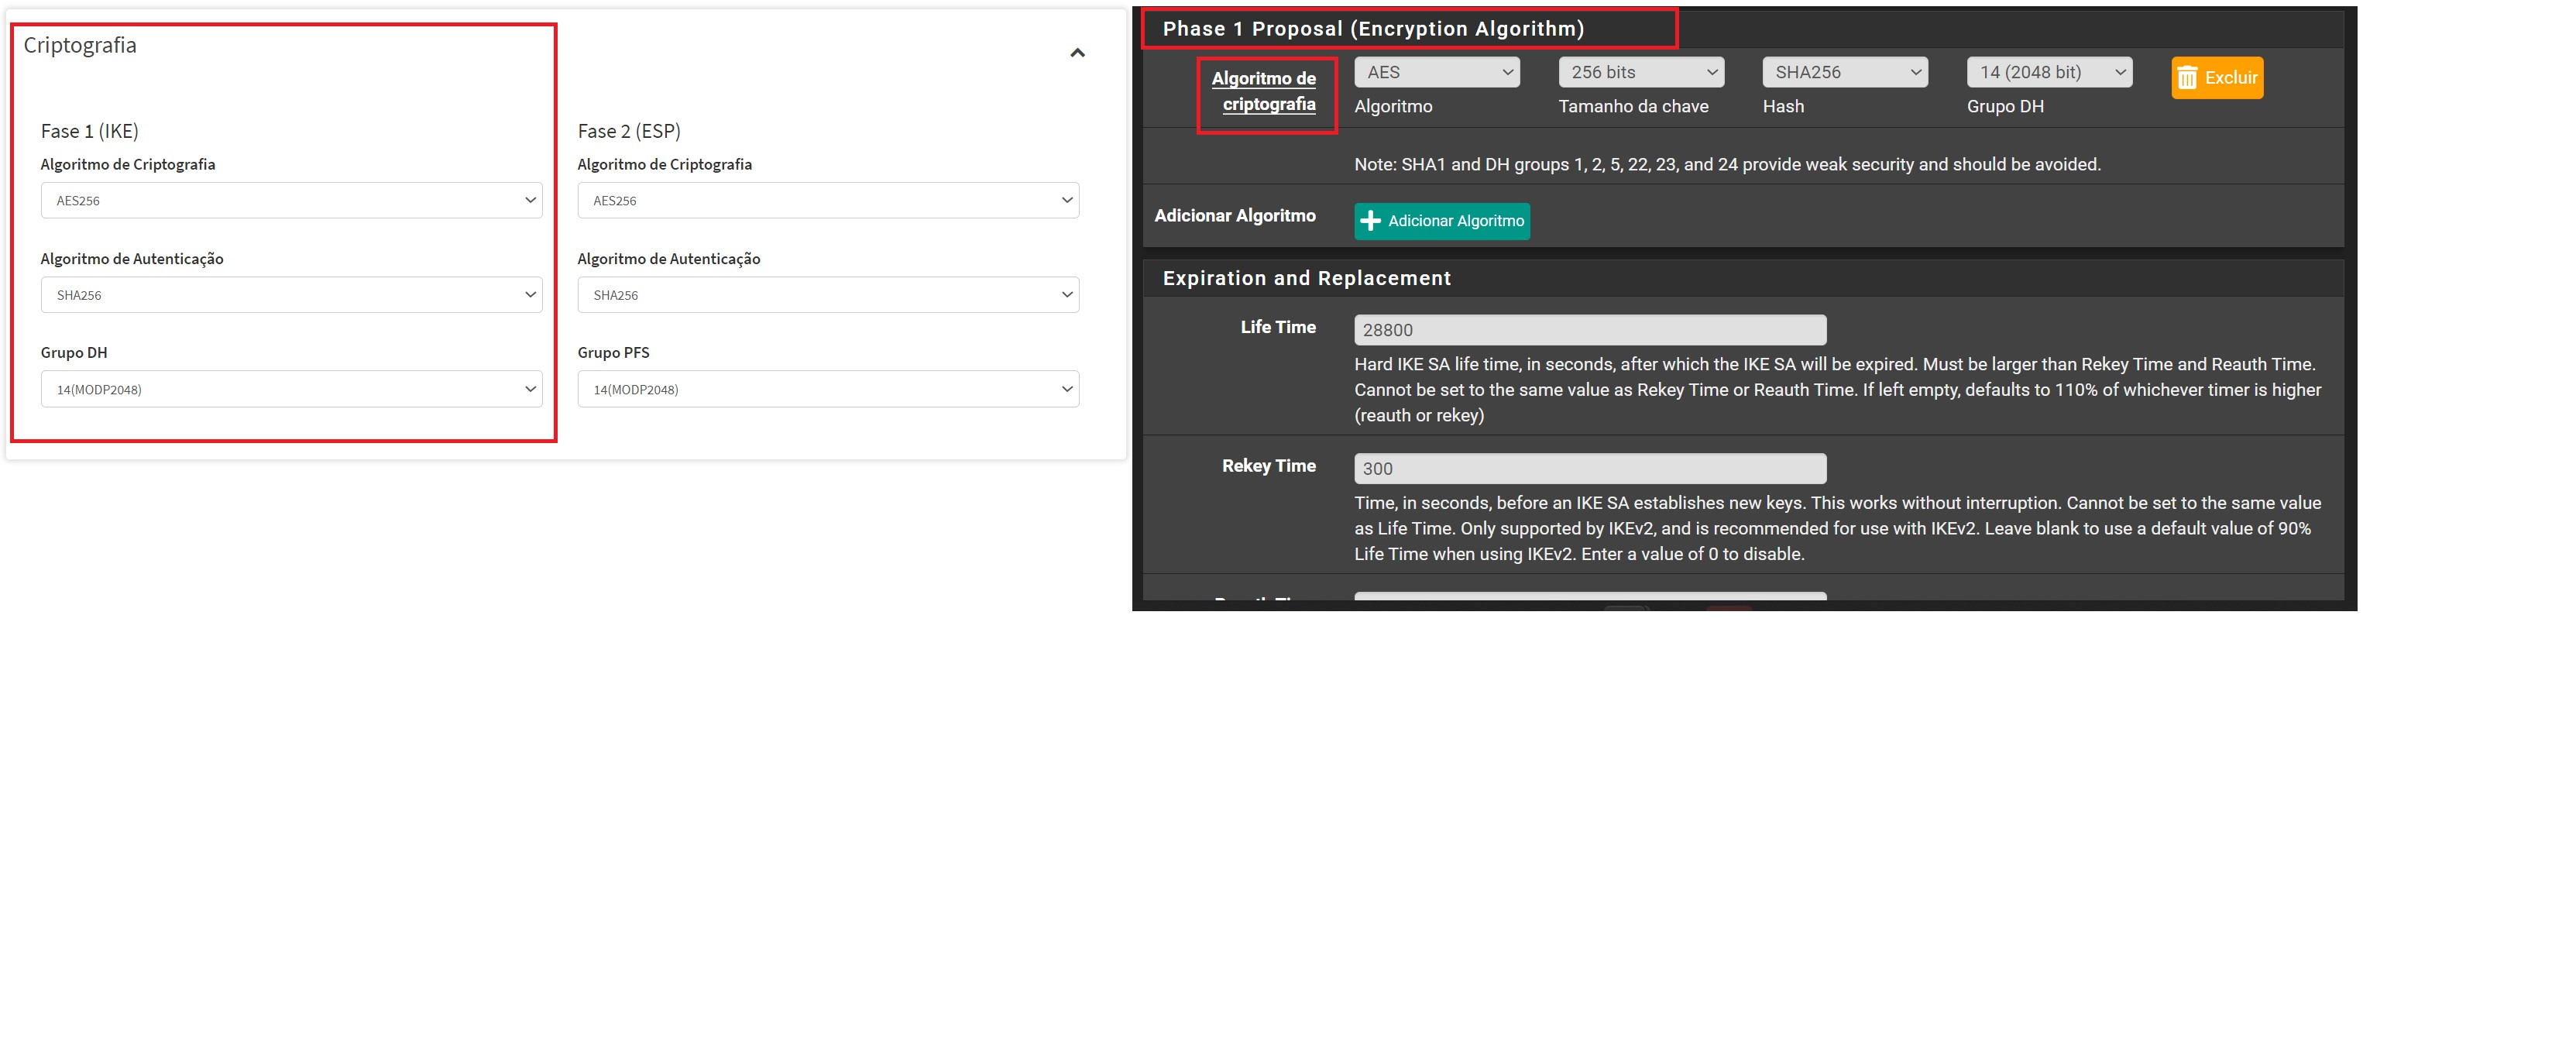
Configure la fase 2
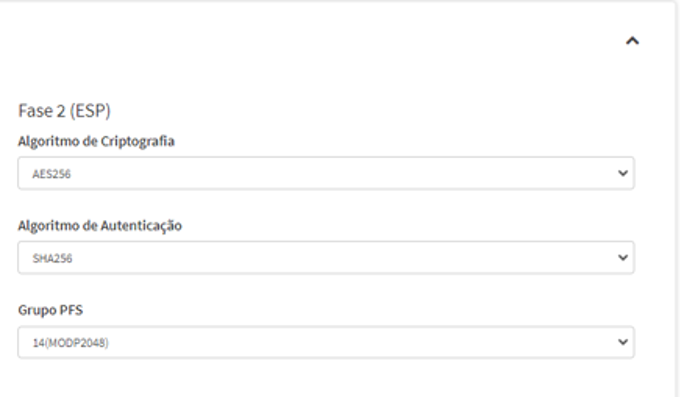
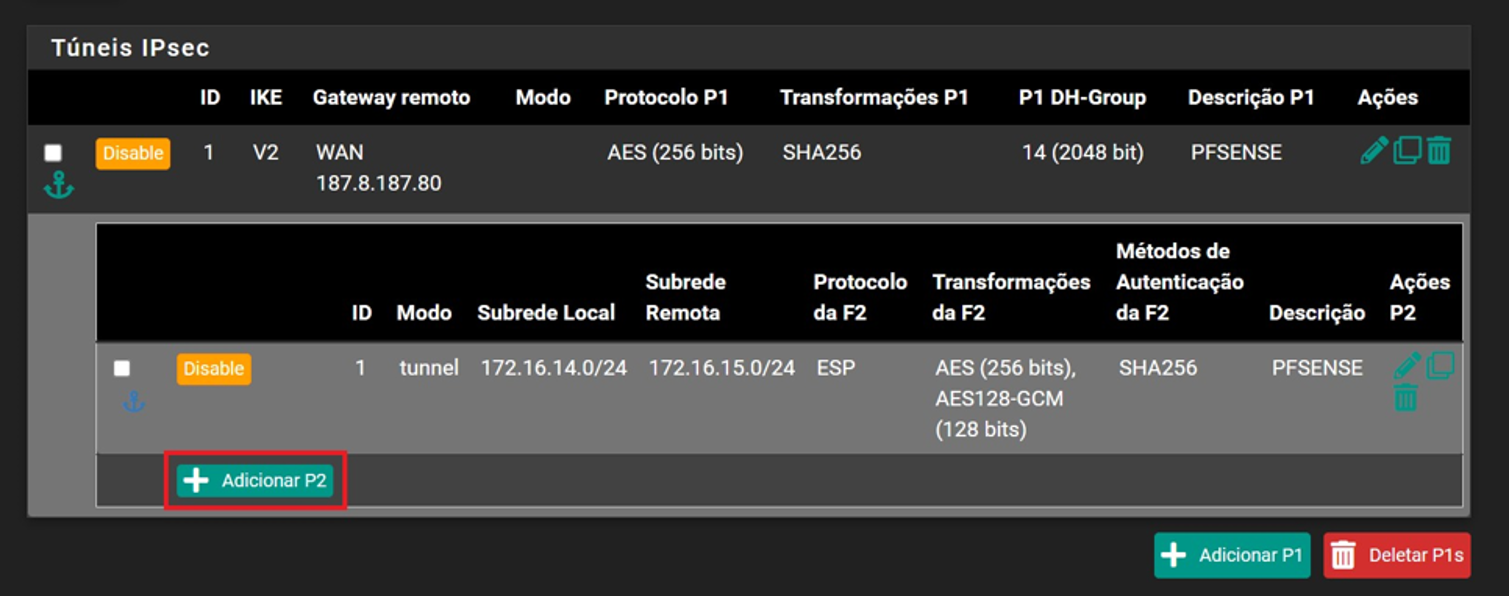
La fase 2 en el pfsense necesitamos crear otra configuración de la siguiente forma, haciendo clic en el túnel y seleccionando el botón “Adicionar P2”
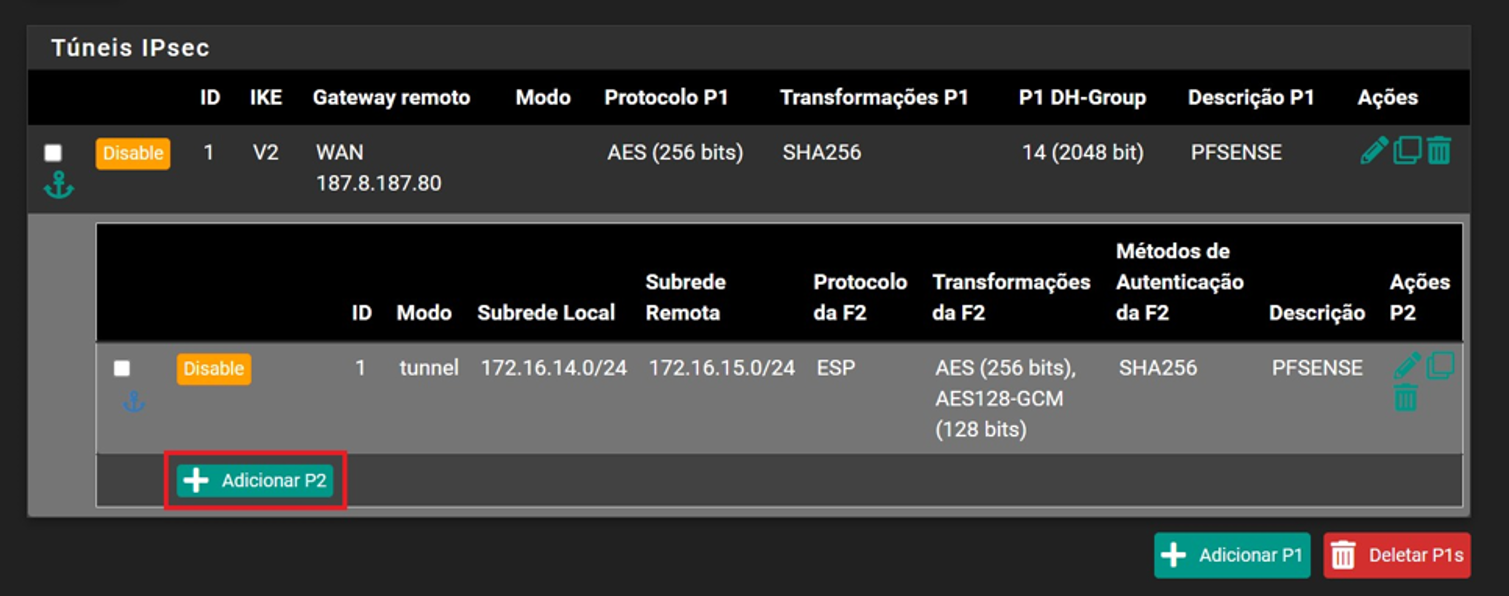
Al hacer clic en esta opción se dirigiremos a otras opciones similares la fase 1 para colocar la información de la fase 2
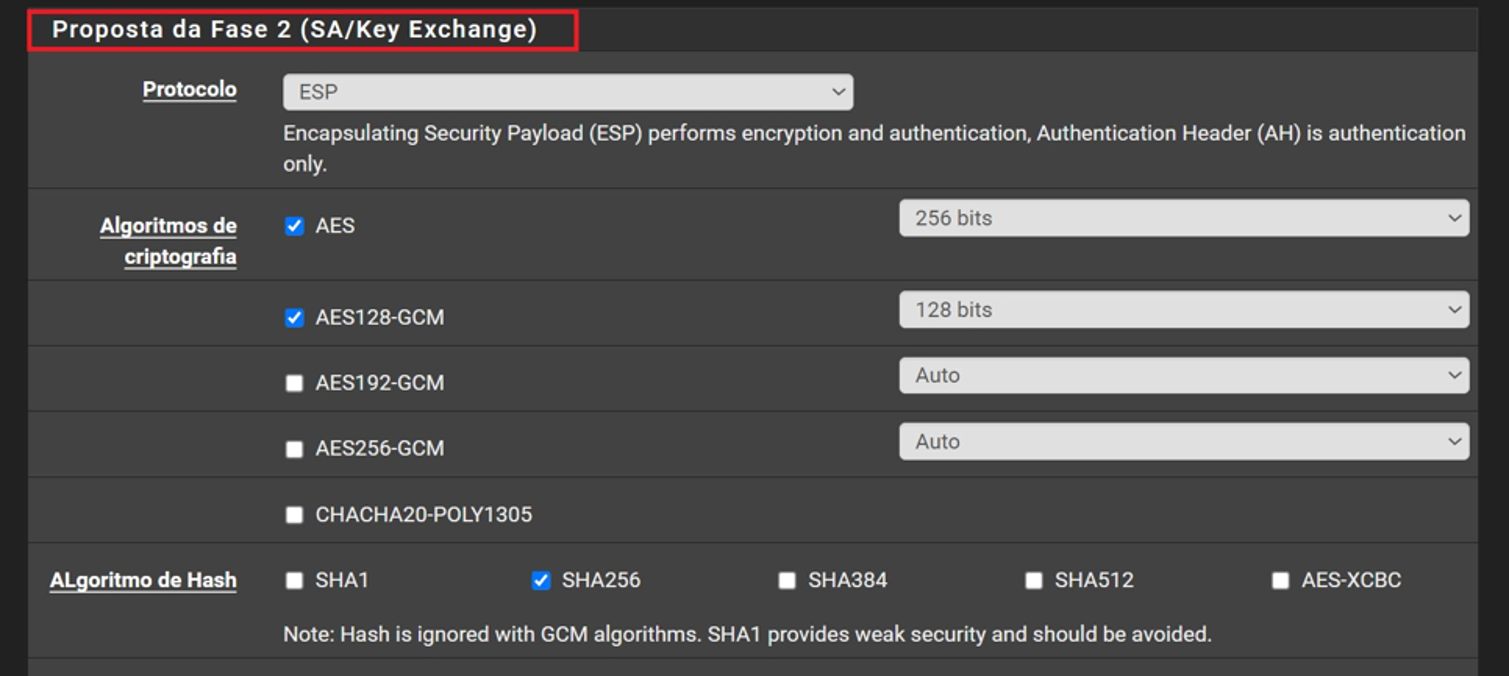
Declaración de redes
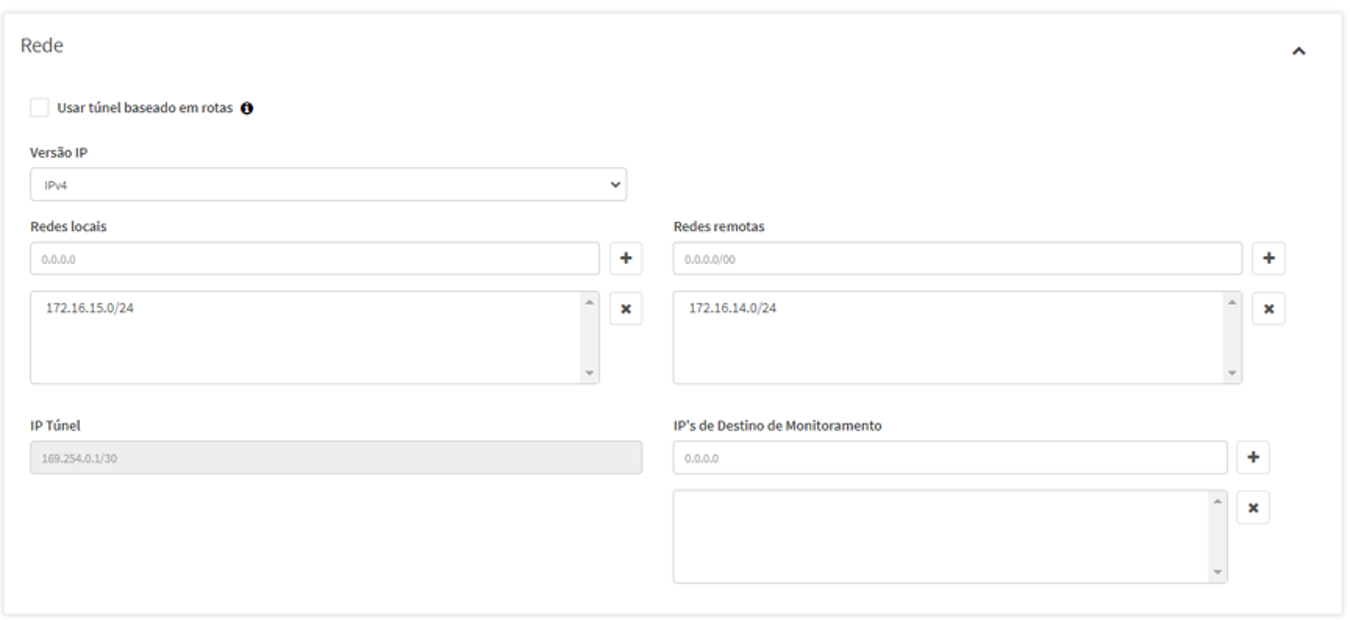
En Pfsense declaramos las redes en la fase 2 haciendo clic en el túnel y seleccionando el botón “Adicionar P2”
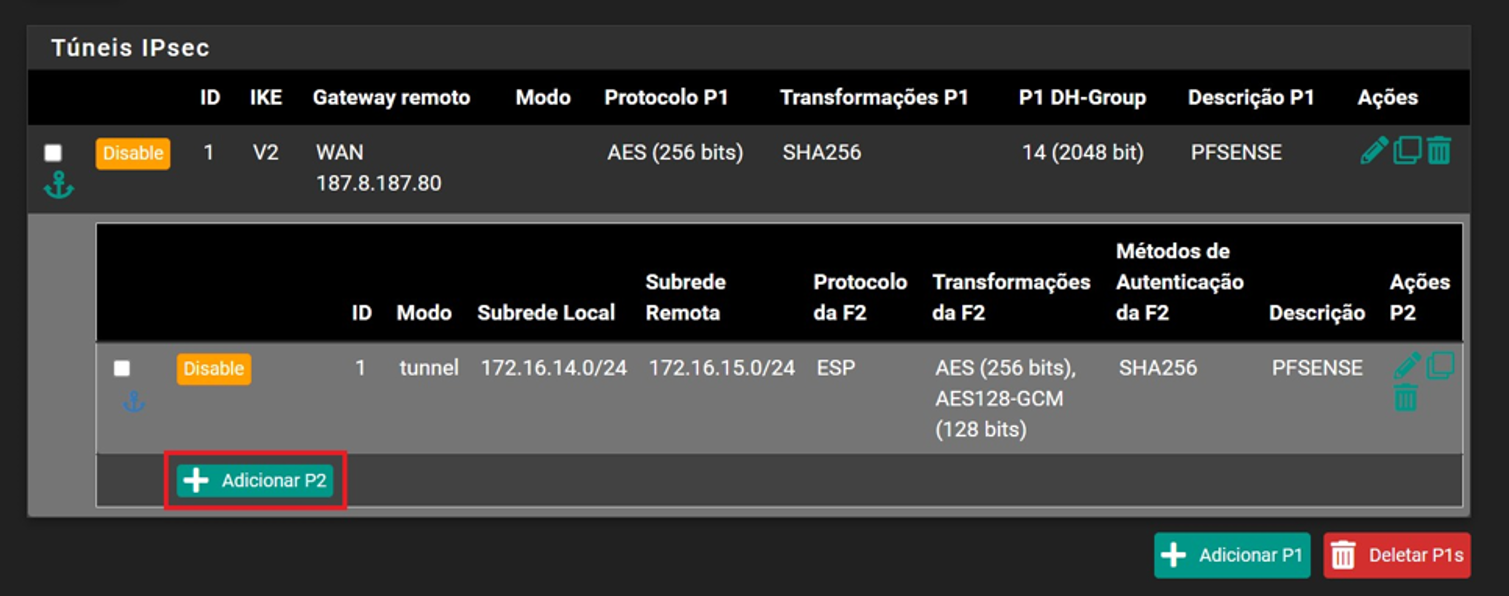
Al hacer clic en esta opción se dirigiremos a otras preferencias similares la fase 1, por el campo extra “Redes”
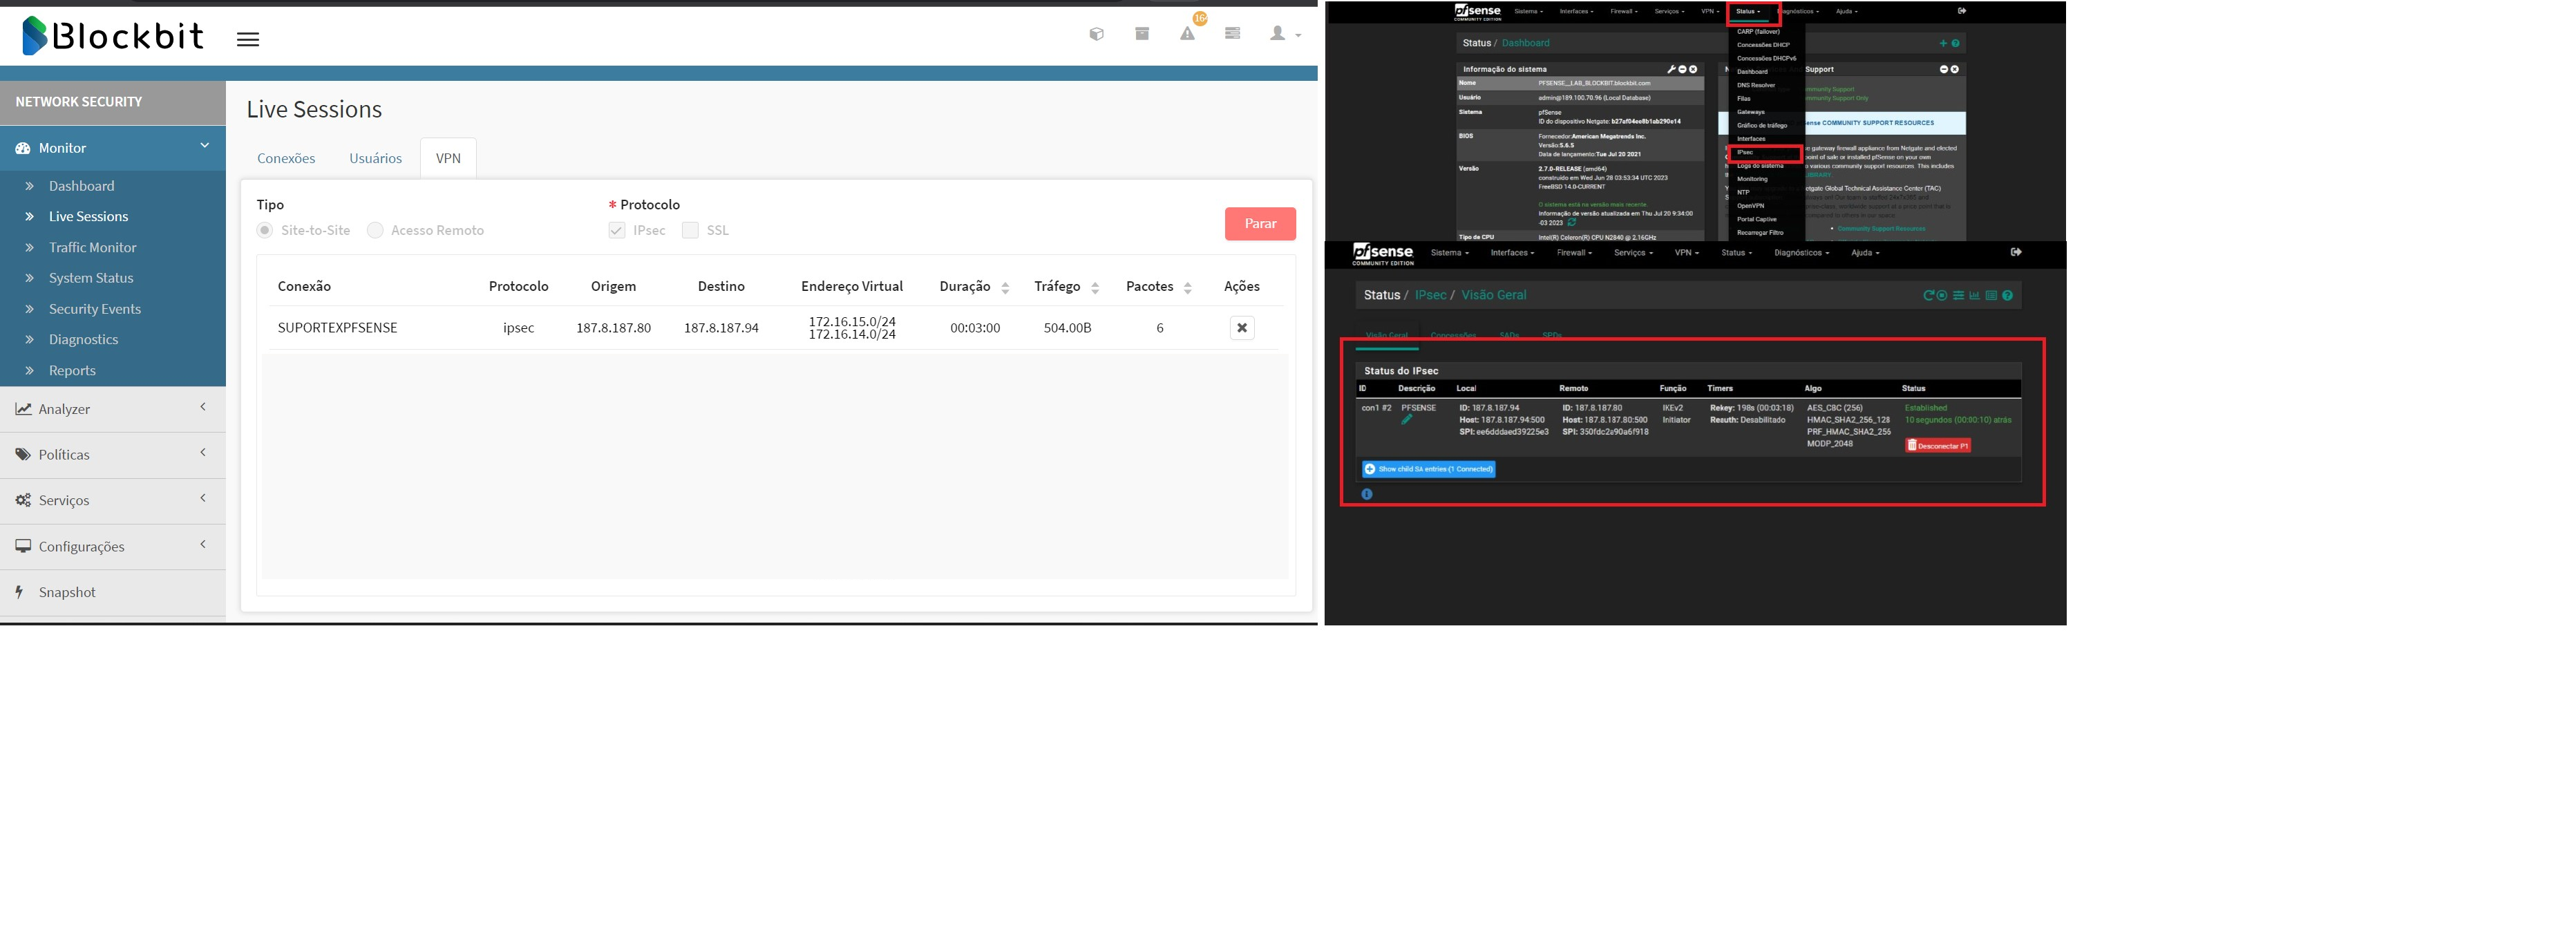
Cómo validar el status del tunel