Este artículo tiene como finalidad informar algunas buenas prácticas de configuración de los recursos “DPD” y “Inicialización del túnel” de la VPN IPSEC, para que el servicio tenga una mejor eficiencia, principalmente cuando tenemos alguna topología que contenga un Blockbit NGFW como Concentrador de VPN conectados a varias filiales, generando varios túneles en el sistema.
Modo de inicialización del túnel
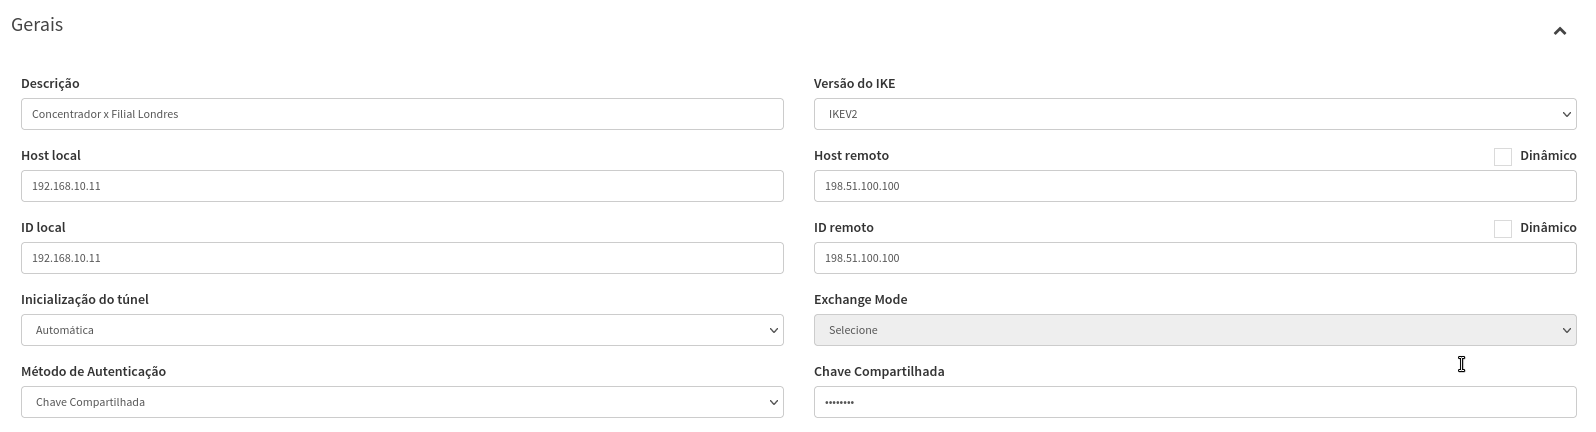
En la configuración del túnel VPN IPSEC, tenemos el campo llamado “Inicialización del túnel”(dentro de la aba Generales). Ese parámetro nos indica la acción que será tomada en determinado túnel así que el servicio de la VPN se inicia o cuando un determinado túnel sea activado.
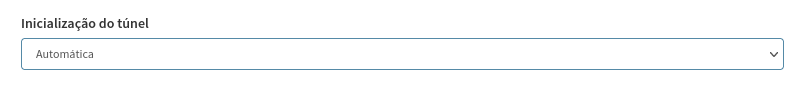
La recomendación es que en una de las puntas está configurado como “Automática”, para que pueda iniciar la conexión y establecer el túnel.
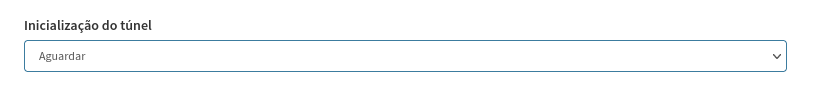
Ya en la otra punta la recomendación es que esté configurada como “Aguardar”, para que suba las configuraciones en el sistema y esté listo para establecer el túnel tan pronto como reciba la requisición de la punta remota, que estará configurada en “Automática”.
Si ambos lados tienen IP fija para el establecimiento de la VPN, no existe una recomendación técnica de la que debe quedarse como “Aguardar” y qué lado debe quedarse como “Automática”. Sin embargo, normalmente dejamos el lado del concentrador como “Aguardar”, dado que en la mayoría de los casos tendremos túneles con IP’s dinámicos del lado de algunas filias, y de esa forma estandarizaríamos las configuraciones, dejando que el concentrador reciba las solicitudes de establecimiento de túnel.
Ya si uno de los lados está utilizando IP dinámico, este lado Debe ser configurado como “Automática” y el lado que tenga IP fija debe configurarse como “Aguardar”. La idea es que el lado dinámico siempre inicialice la conexión.
DPD (Dead Peer Detection)
Este recurso se utiliza para la monitorización del túnel, donde es el responsable de las tareas de keep alive, así como establecimiento/reestablecimiento de cada túnel.
El propio tráfico entre las redes establecidas dentro de la fase 2 del túnel ya se utiliza para validar que ese determinado túnel está en línea. Sin embargo, si deja de recibir ese tráfico, DPD Enviará paquetes a la punta remota de tiempos en tiempos, para validar si el túnel sigue en el aire. Si no recibe ninguna respuesta después de superar el tiempo equipo out De la conexión, deletará las políticas del sistema e intentará renegociar el túnel.
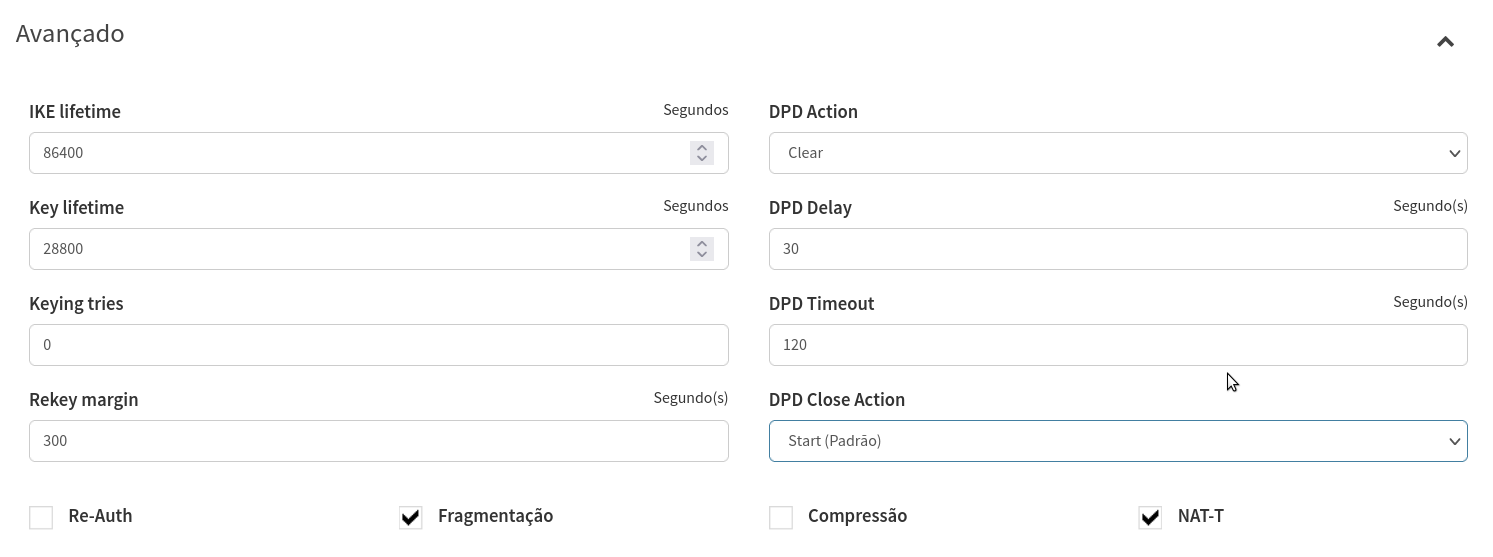
En la configuración de la VPN IPSEC tenemos 4 campos relacionados con la DPD (dentro de la aba "Avanzado").
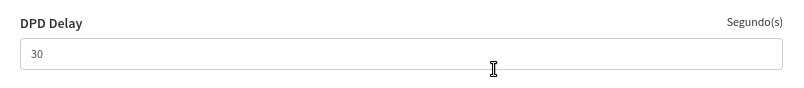
DPD Delay
Recomendable mantener el patrón de 30 segundos
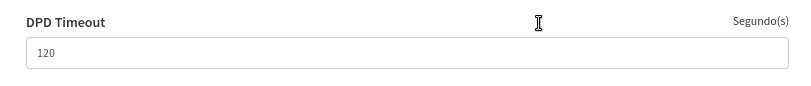
DPD timeout
Recomendable mantener el patrón de 120 segundos
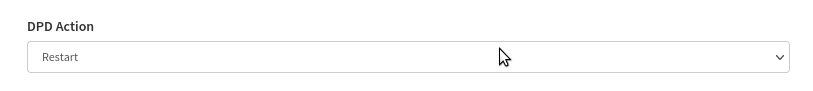
DPD Action
Acción que DPD se realizará cuando identifique que Peer Remoto No está más respondiendo a los paquetes de keep alive.
Recomendable que no Concentrador esté seleccionado como "Clear", y en la filial esté como "Restart", que hará que la filial intente restablecer el túnel cuando ella detecta que perdió la comunicación con el Peer Remoto.
No recomendable dejar como "Restart" o "Clear" En ambos lados.
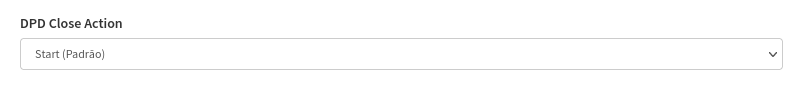
DPD Close Action
Acción que DPD lo hará cuando lo haga Peer Remoto enviar una solicitud de cierre del túnel.
Recomendable que no Concentrador esté seleccionado como "None", y en la filial está seleccionado como "Start", que hará que intente restablecer el túnel cuando Peer Remoto envíe la solicitud de cierre de túnel.
No recomendable dejar como "Start" o "None" En ambos lados.
Resumen de las preferencias recomendadas
Concentrador
Inicialización del túnel
Esperar
DPD Close Action
None
DPD Action
Clear
Filiales
Inicialización del túnel
Automática
DPD Close Action
Start(Padrón)
DPD Action
Restart