A partir de la versión 2.4.0 se introdujo el soporte virtual Private Network Next Generation (VPN NG), es una VPN de acceso remoto client-to-site basada en el protocolo SSL, pero más robusta, haciendo conexión vía TCP, UDP e ICMP.
Ventajas de VPN NG:
- Soporte de MFA con Google Authenticator
- Bypass vía TCP, UDP e ICMP
- Recursos revolucionarios de VPN sobre ICMP y VPN sobre DNS.
- Granularidad
- Robustez
- Client totalmente personalizado
Para obtener detalles técnicos sobre el servicio consulte a documentación oficial.
1 - Creando regla de entrada para el servicio.
Como todos los servicios que ruedan en Blockbit, en VPN NG no es diferente, necesitamos crear una regla de entrada (Zone Protection).
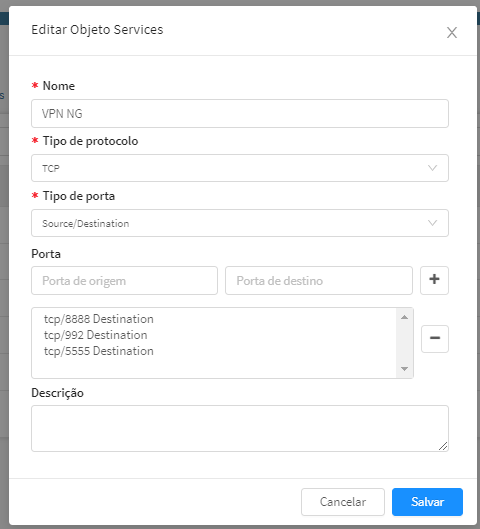
En la versión 2.4.0 el objeto de servicio todavía no viene creado por estándar siendo así se necesita de la creación conforme ejemplo abajo.
Ya en la 2.4.1 el objeto viene creado por default.
Para crear el objeto vaya en Configuración > Objetos > Servicios
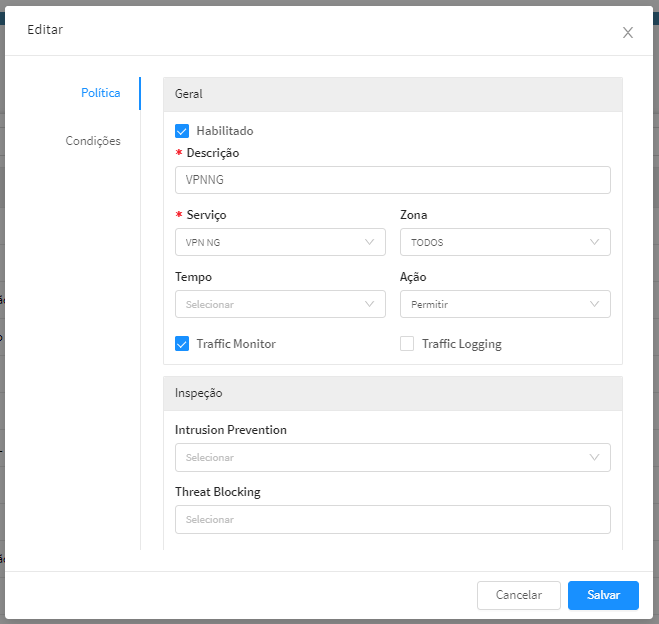
Después de crear el objeto seguimos a Servicios > Cortafuegos > Zone Protection y creamos una nueva regla que permite el servicio.
2- Activación y configuración
Ative el servicio en Servicios > VPN NG
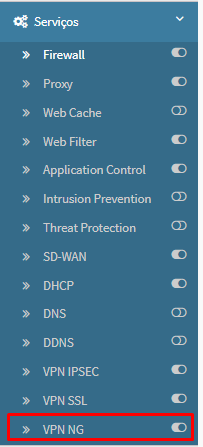
Después de la activación es necesario realizar la configuración en sí.
En la VPN NG, es posible crear múltiples HUBs con redes y configuraciones distintas, proporcionando una granularidad más amplia.
Para crear un nuevo hub haga clic en "new item" y rellene el formulario según ejemplo abajo.
En el primer bloque se insertará información de red de HUB de VPN NG
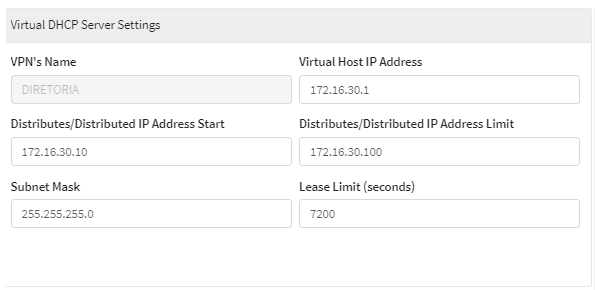
- VPN's name = Nombre de HUB
- Virtual Host IP Addres = Será el ip de gateway del hub
- Distributes/Distributed IP Addres Start y Distributes/Distributed IP Addres Limit = Escopo de red que será distribuido por DHCP
- Subnet Mask = Mascará de red para HUB
- Lease Limit = Tiempo de lease DHCP
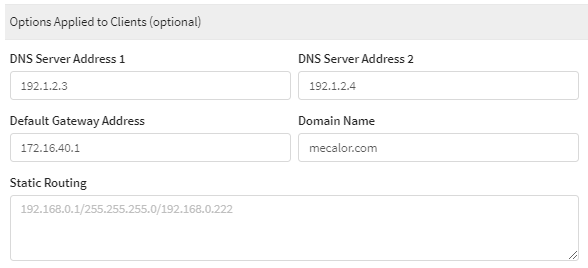
- DNS Server Address 1 y 2 = DNS que se distribuirá a red
- Domain name = Sufijo DNS de la red
- Default Gateway Address = Será la puerta atrelado al HUB de la VPN NG, es equivalente al parametro "Gateway Default" en las demás VPN's. Si se rellena, toda la navegación saldrá por la VPN.
Ejemplo jugando todo el tráfico por la VPN (IP de Virtual Host IP Addres):
Y en ese ejemplo setáremos la ruta solamente para comunicar con las redes de la empresa y la navegación salir por la máquina del usuario:
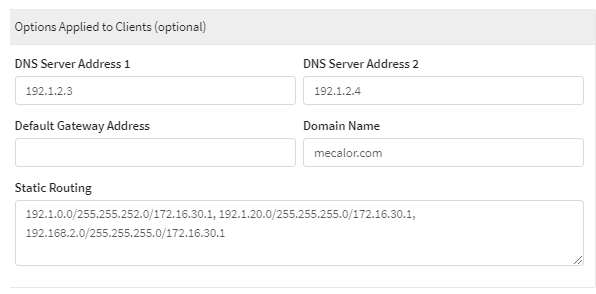
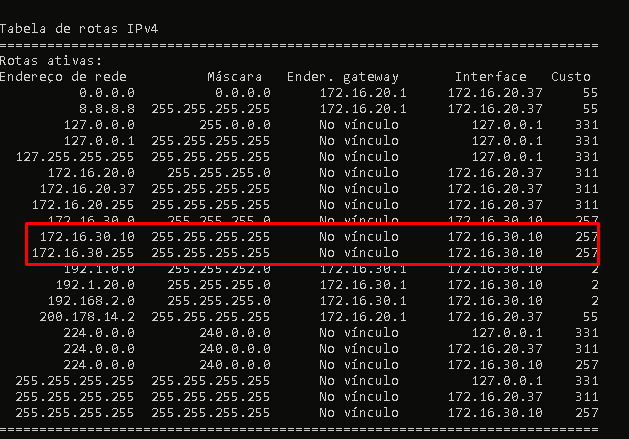
Para setar la ruta se debe usar la siguiente estructura REDE/MASK/GW - Ejemplo:192.1.0.0/255.255.252.0/172.16.30.1
IMPORTANTE: Es crucial prestar mucha atención a la sintaxis de inclusión de rutas estáticas. Si no se proporciona información de red/máscara/gateway, el servicio no aplicará la configuración del alcance DHCP de la VPN NG.
En el Bloque Add users, será definido los usuarios que pueden acceder a este HUB, en la versión 2.4.0 es posible solo seleccionar usuarios, en la 2.4.1 es posible añadir usuarios y grupos.
3 - Configuración del cliente
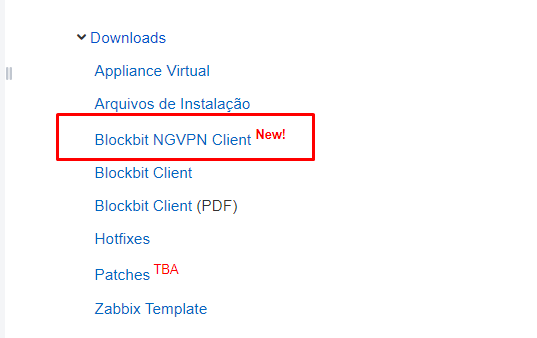
Descarga VPN Manager en Resource Center de Blockbit
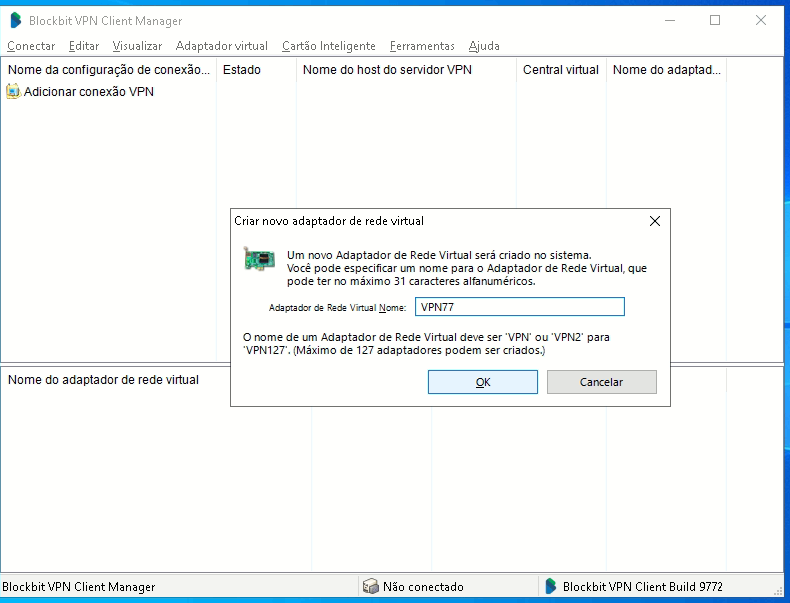
Con el cliente abierto haga clic con el botón derecho en "Nombre del adaptador virtual" y cree un nuevo adaptador de red.
Haga clic en añadir conexión VPN y rellene como ejemplo a continuación:
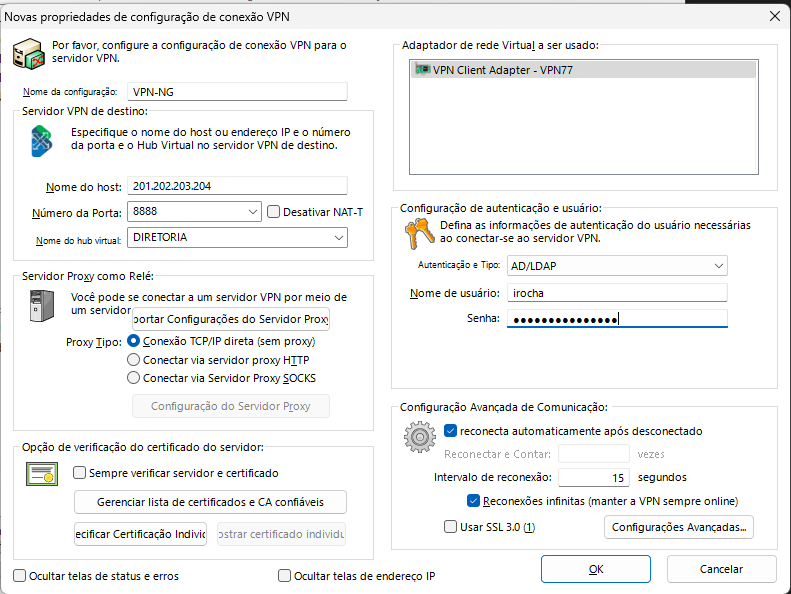
Haga clic en configuraciones avanzadas y termine la configuración.
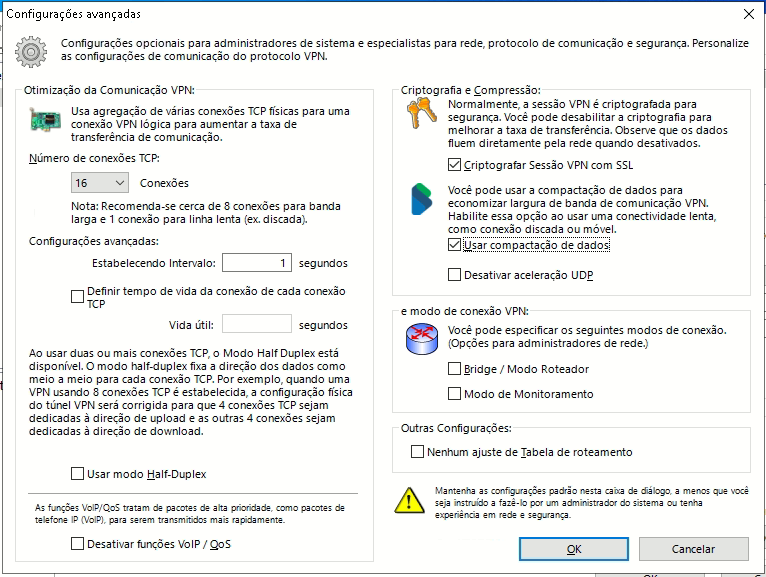
Después de eso salve y realice la prueba de conexión.
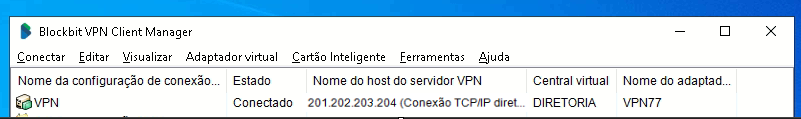
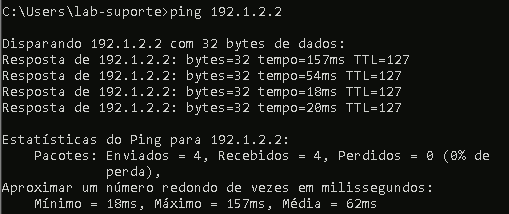
Recordando que para una comunicación eficaz es necesario realizar las reglas de encaminamiento entre las redes de VPN NG y las redes de NGFW.
DICAS EXTRAS
DICA 1:
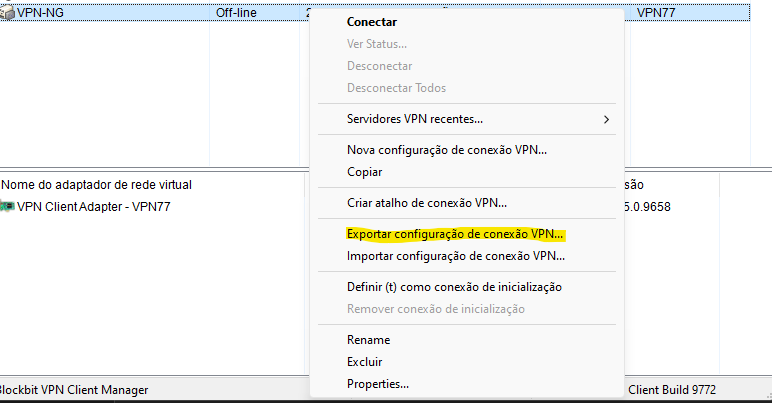
Es posible exportar la configuración para que se envíe al usuario solo importar:
DICA2:
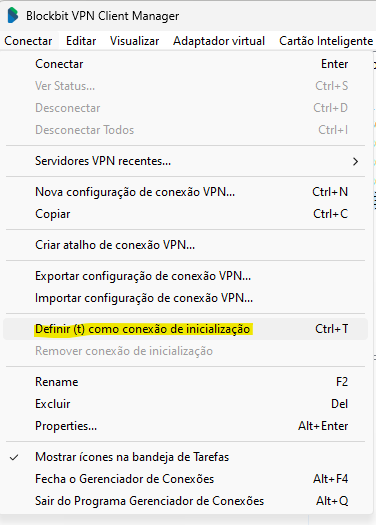
También es posible configurar para el cliente iniciar junto con el PC en la opción "Definir (t) como conexión de arranque":
DICA 3:
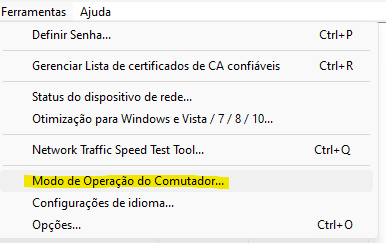
En modo de operación, es posible definir el "modo fácil" en las máquinas de los usuarios, con esta configuración usted transforma en un cliente más simplificado, facilitando para los usuarios.
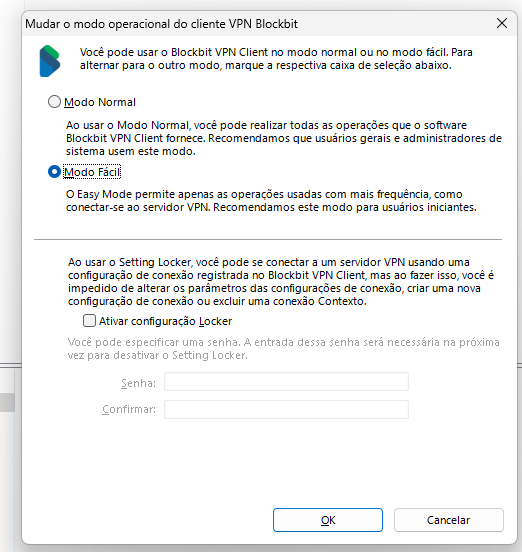
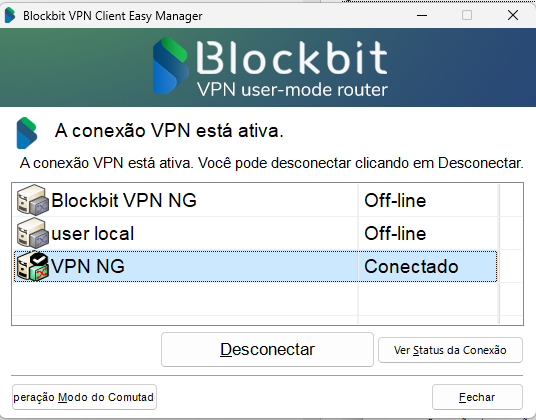
Como queda el cliente en el modo fácil: