Buenas tardes Robson, todo bien?
En su escenario, hay que evaluar dos cuestiones:
1) Cuando usamos VPN SSL, tenemos la opción de especificar las rutas que se enviarán a través del túnel, o también podemos usar una ruta default, lo que hará que su navegación sea enviada por túnel VPN.
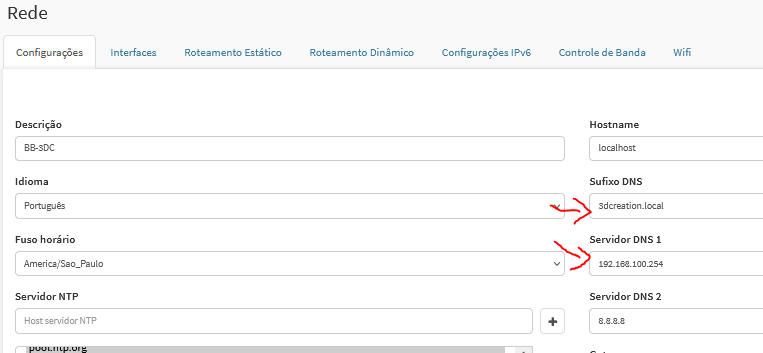
Si está usando las rutas específicas, cetifique -si el IP de su servidor DNS se encuentra dentro del range de esas rutas que están registradas para ser enviadas por el túnel VPN.
Si está utilizando una ruta default, el servidor DNS ya está dentro del range.
2) Certificar - si puede comunicarse con el servidor DNS.
Una prueba de ping puede darte una idea si consigues alcanzar ese servidor.
Si está pingando, pero todavía no está resolviendo nombres, puede ser que esté faltando alguna política de IPV4, liberando el range de la VPN a comunicarse con su servidor DNS.
Recordando que las consultas DNS son hechas a través de la puerta 53/UDP y también en la puerta 53/TCP en algunos casos, entonces necesita tener una política en esas características permitiendo esa comunicación.
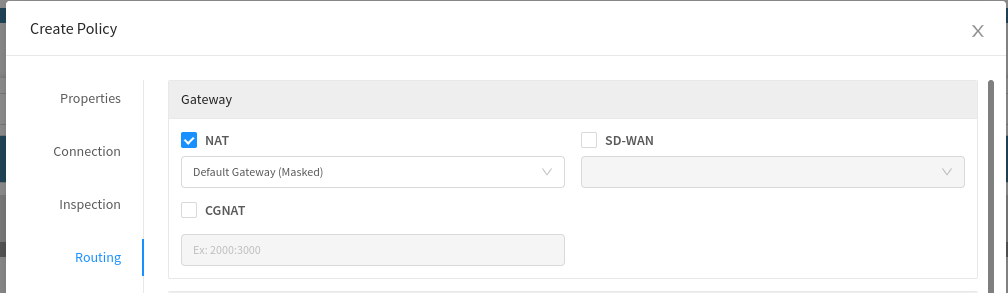
Normalmente la política de encaminamiento hace que la comunicación ocurra, pero en algunos casos tendrá que añadir el enmascaramiento default en la regla.
Att,